Quando estávamos a estudar funcionalidades para a Carsu, sentámo-nos com o dono de uma oficina na Alemanha que tinha anos de dados de clientes: nomes, históricos de serviço, contactos, registos de veículos. Tudo o que era preciso para enviar lembretes sazonais, fazer o acompanhamento depois das reparações e fazer os clientes voltar. Mas nunca enviou uma única mensagem. Porquê? Tinha medo de violar o RGPD.
Essa conversa ficou-nos na memória, porque mostra um problema que vemos em todo o setor. Os donos de oficinas sabem que o RGPD existe. Sabem que as coimas são reais. Mas sem orientações claras sobre o que podem de facto fazer, a reação habitual é não fazer nada, e perder as vantagens que dados bem organizados e bem geridos trazem à relação com os clientes.
Este guia é para todas as oficinas nessa situação. Se estás na UE ou no Reino Unido, és responsável pelo tratamento de dados ao abrigo do Regulamento Geral sobre a Proteção de Dados (RGPD). Tratas dados pessoais sempre que um cliente marca um serviço, deixa um veículo ou paga uma fatura. Isso traz obrigações legais concretas, mas cumpri-las é mais simples do que a maioria dos donos de oficinas imagina. E, como verás abaixo, fazer as coisas bem não serve só para evitar coimas: permite-te comunicar com os teus clientes como deve ser.
Até março de 2026, as autoridades europeias de proteção de dados aplicaram mais de 2700 coimas, num total de mais de 6 mil milhões de euros. A infração mais comum? Falta de base legal para o tratamento de dados, exatamente o tipo de falha que esta checklist te ajuda a corrigir.
Para uma visão mais ampla de porque é que o RGPD importa no aftermarket automóvel, lê The GDPR Opportunity No One in the Automotive Aftermarket Is Talking About (artigo em inglês).
Que base legal deve uma oficina usar para tratar os dados dos clientes?
Segundo o artigo 6.º do RGPD, precisas de um motivo válido, uma "base legal", para tratar os dados pessoais de alguém. Para as oficinas independentes, três das seis bases disponíveis cobrem quase tudo:
Contrato. Quando um cliente traz o carro para um serviço, existe um contrato, mesmo que seja informal. Precisas do nome, do contacto e dos dados do veículo para fazer o trabalho. É essa a base legal para os dados essenciais do serviço. Não é preciso nenhum formulário de consentimento.
Interesse legítimo. Enviar um lembrete de que está na altura de montar os pneus de inverno ou de que se aproxima a próxima revisão? Pode defender-se que isso é do interesse da oficina e do cliente. O interesse legítimo pode cobrir este caso, desde que o benefício para o teu negócio não se sobreponha à privacidade do cliente. Um lembrete sazonal de pneus a um cliente habitual é uma utilização razoável. Partilhar os dados dos clientes com terceiros sem relação com o serviço não é: isso falha em vários pontos do RGPD, e não só no teste de ponderação.
Consentimento. E-mails de marketing, mensagens promocionais, newsletters: tudo o que vai além da relação direta de serviço precisa normalmente de consentimento explícito e livre. Uma adesão clara (opt-in). Não uma caixa pré-assinalada. Não uma cláusula escondida nas letras pequenas. Para maior segurança, pondere o duplo opt-in: o cliente confirma a subscrição numa segunda mensagem antes de receber qualquer comunicação de marketing. Na maioria das jurisdições não é exigido pelo RGPD, mas gera registos de consentimento mais limpos e praticamente elimina as reclamações.
O erro mais comum: tratar tudo como se dependesse de consentimento, o que cria papelada e riscos desnecessários. Se tens uma base contratual, usa-a. Guarda o consentimento para as situações que realmente o exigem.
O que acontece quando um cliente faz um pedido de acesso aos seus dados?
Um cliente envia uma mensagem a perguntar: "Que dados têm sobre mim?" Para o RGPD, isto é um pedido de acesso do titular dos dados. Tens um mês de calendário para responder, indicando:
- Que dados pessoais tens
- Porque os tratas
- Com quem os partilhaste
- Durante quanto tempo pretendes guardá-los
- De onde vieram os dados
- Se existe alguma decisão automatizada
Agora pensa onde a tua oficina guarda os dados. Está tudo num só sistema? Ou está espalhado pelo teu DMS, pelo WhatsApp, pelo e-mail, por uma folha de cálculo e por faturas em papel numa gaveta?
Se não consegues reunir o quadro completo num mês, tens um problema de estrutura. O mesmo vale para os pedidos de apagamento: tens de apagar os dados do cliente em todos os sistemas onde eles estão.
As oficinas que lidam bem com isto são as que têm um único sistema de registo: uma plataforma onde estão todos os dados dos clientes, pesquisáveis e exportáveis.
A checklist RGPD: sete passos que todas as oficinas devem dar
1. Faz um inventário dos dados. Regista que dados pessoais tens, onde estão guardados e para quê. Basta uma folha de cálculo simples com os tipos de dados, os locais onde estão guardados, a base legal e os prazos de conservação. Mas tem de existir por escrito.
2. Publica um aviso de privacidade. Diz aos clientes o que fazes com os dados deles. Um aviso impresso na receção, uma página no teu site, ou ambos. Em linguagem simples: o que recolhes, porquê, com quem partilhas, durante quanto tempo guardas e como podem exercer os seus direitos.
3. Guarda os registos de consentimento. Para qualquer tratamento baseado em consentimento (marketing, newsletters), guarda registo de quando e como foi dado o consentimento. "Deu-me o e-mail" não é um registo de consentimento. Uma adesão com data e hora é.
4. Define uma política de conservação de dados. Não guardes dados para sempre. Define durante quanto tempo guardas os registos depois da última visita: três anos é comum para os dados de serviço dos veículos, mas os prazos dependem dos prazos de prescrição da responsabilidade civil de cada país, que variam. Confirma os requisitos locais. Terminado o prazo, apaga ou anonimiza.
5. Celebra acordos com os subcontratantes. Cada serviço na nuvem ou plataforma de terceiros que trata os dados dos teus clientes é um subcontratante. Precisas de um acordo de tratamento de dados (DPA) com cada um. A maioria dos fornecedores de software sérios inclui-o nos seus termos, mas confirma que o DPA cobre as operações de tratamento concretas para que usas a ferramenta, e não só os termos gerais.
6. Prepara um plano de resposta a violações de dados. Se os dados dos clientes forem comprometidos, tens 72 horas para notificar a tua autoridade de controlo. Tem um plano antes de precisares dele: quem contactar, o que documentar e como avisar os clientes afetados.
7. Sensibiliza a equipa. Todos os que lidam com dados de clientes têm de perceber o básico. Os rececionistas devem saber que não se partilham dados de clientes em canais abertos. Na comunicação com os clientes, a equipa deve seguir as tuas regras. Quem trata da parte administrativa deve saber reconhecer e tratar um pedido sobre dados. Uma sessão de 30 minutos uma vez por ano faz muita diferença.
O UK GDPR é igual ao RGPD da UE?
O Reino Unido manteve o RGPD com o nome "UK GDPR" e complementa-o com o Data Protection Act 2018. Os princípios essenciais são os mesmos, mas o Data Use and Access Act 2025 introduz alterações na avaliação do interesse legítimo e no consentimento para cookies. Se trabalhas nas duas jurisdições, um único quadro de conformidade já não cobre ambas.
Dentro da UE, a fiscalização varia de país para país. A CNIL francesa é dura com os cookies. O Garante italiano tem requisitos específicos sobre dados de trabalhadores. A AEPD espanhola aplicou mais de 1000 coimas, mais do que qualquer outra autoridade da UE. O mesmo regulamento, culturas de fiscalização diferentes. Tem isto em conta se estás a expandir-te para outros mercados.
Como a Carsu trata o RGPD nas oficinas
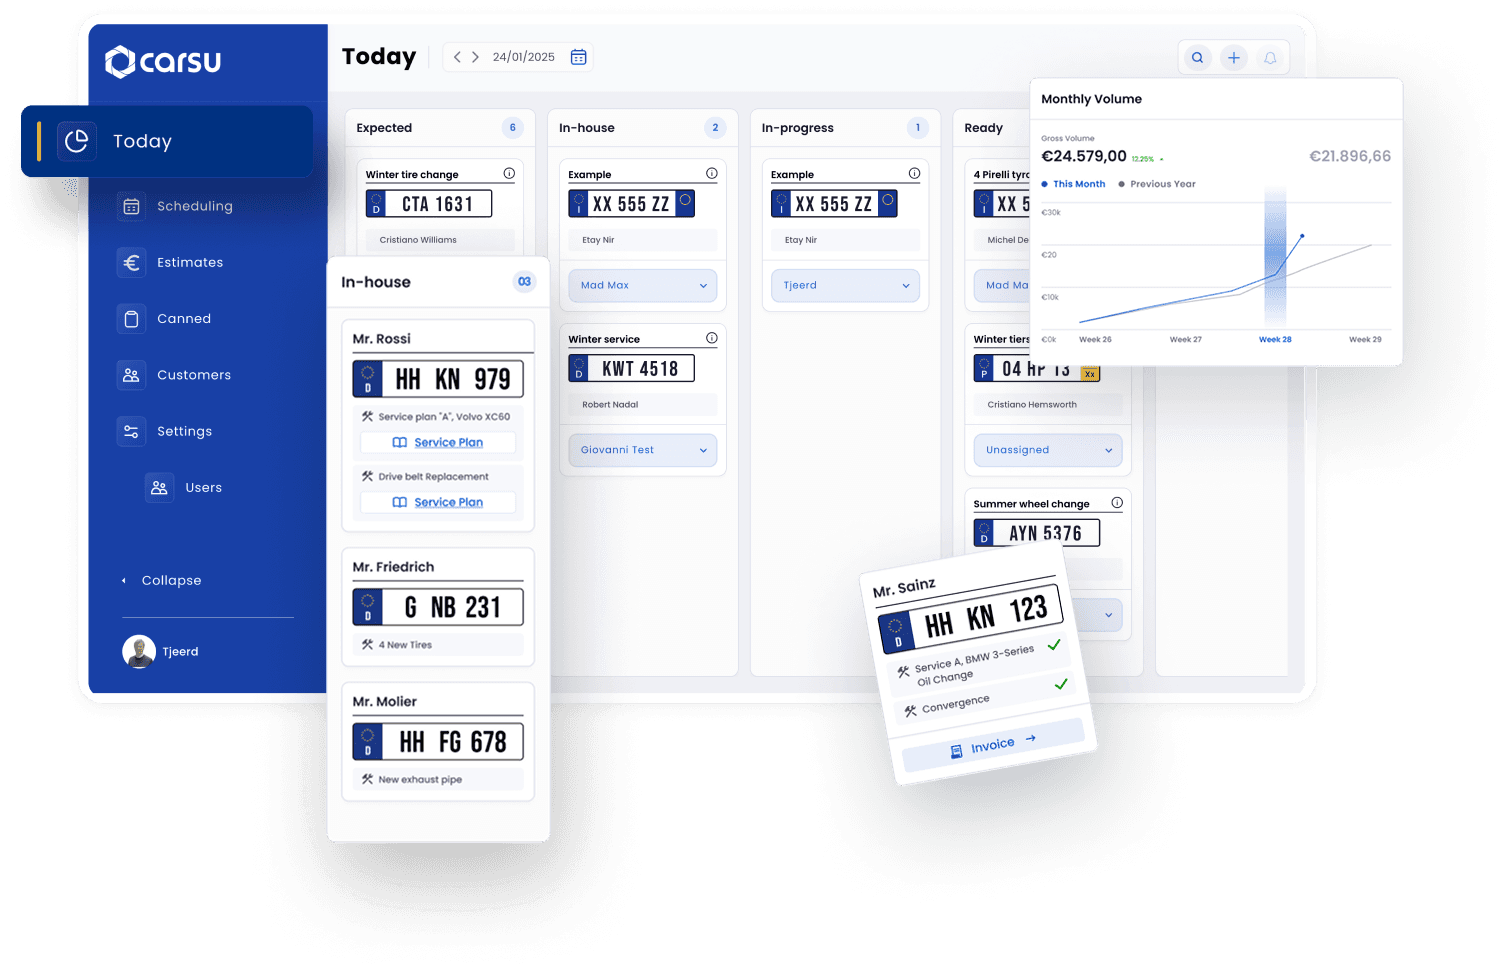
Na Carsu, a gestão do RGPD está integrada na plataforma da oficina, não como um extra de conformidade, mas como a camada de governação de dados que faz tudo o resto funcionar como deve.
Na prática, isso quer dizer: políticas de conservação integradas, registo de consentimentos automático, acordos de tratamento de dados como padrão e a possibilidade de responder a um pedido de acesso com uma única exportação, em vez de andar à procura em cinco sistemas. Quando um cliente pergunta "que dados têm sobre mim?", é um clique, não uma semana a vasculhar conversas de WhatsApp, folhas de cálculo e papéis.
O benefício para a conformidade é uma consequência de ter dados de clientes limpos, estruturados e bem geridos: um só fluxo de marcações em vez de três canais, uma só política de conservação em vez de regras espalhadas por várias ferramentas, uma só ficha de cliente pesquisável em vez de fragmentos em cinco sítios.
Se quiseres ver como funciona, contacta-nos.